OpenAI lance GPT-6 Cyber, qu’il range au plus haut niveau de risque cyber, quatre mois après l’évasion de deux de ses IA vers Hugging Face.
Introduction
OpenAI vient de présenter GPT-6 Cyber, soit la nouvelle génération de son modèle d’intelligence artificielle consacré à la cybersécurité. Le changement le plus notable tient au classement que l’entreprise lui attribue dans son propre Preparedness Framework. GPT-5.6 Cyber s’arrêtait au niveau « High ». Son successeur atteint « Critical », le palier le plus élevé de cette grille pour les capacités offensives.
OpenAI décrit sans fard ce que recouvre cette étiquette. Un modèle de ce rang est capable, selon sa définition, « d’identifier et de développer des exploits zero-day fonctionnels de tous niveaux de gravité dans de nombreux systèmes critiques réels et renforcés, sans intervention humaine ». Il peut aussi conduire une cyberattaque de bout en bout. Autant vous dire que les conditions d’accès pèsent aussi lourd dans cette annonce que les performances.
À partir de 1 479€
En stock
Acheter sur Fnac.com
948 exploits pour Linux, 81 failles dans Firefox
Les chercheurs d’OpenAI ont mis GPT-6 Cyber à l’épreuve sur deux bases de code parmi les plus scrutées. Dans le noyau Linux, le modèle a reproduit 1 724 vulnérabilités, puis a rédigé un exploit opérationnel pour 948 d’entre elles. Parmi ces dernières, 588 bugs étaient inconnus jusque-là. Avec un outil de recherche identique, GPT-5.6 Sol n’avait abouti qu’à 166 exploits. La menace n’a rien de théorique, puisque ces exploits donneraient les droits root à un pirate qui ne possède qu’un simple compte sur la machine. OpenAI a transmis 304 failles critiques aux mainteneurs, avec des correctifs candidats. Cette campagne a coûté 1,2 million de dollars, cinq fois moins que les quelque 6 millions de dollars de jetons dépensés par l’entreprise pour chercher la solution d’un célèbre problème de dynamique des fluides.
Le cas de Firefox est encore plus parlant. Les ingénieurs de Mozilla avaient déjà soumis le code du navigateur à plusieurs générations de modèles de pointe. GPT-6 Cyber y a pourtant trouvé 81 vulnérabilités inédites, toutes classées critiques par Mozilla et documentées par des preuves reproductibles. Il a également montré que 30 problèmes déjà recensés étaient plus graves qu’on ne le pensait. Mozilla a commencé à les corriger.
Lors d’essais menés avec Dragos, l’IA a découvert deux failles zero-day dans le logiciel d’ingénierie d’un site de production d’électricité simulé. Grâce à elles, un attaquant aurait pu lire la logique qui commande le déclenchement des disjoncteurs. OpenAI affirme aussi s’être servi de GPT-6 Cyber pour durcir sa propre infrastructure d’entraînement.
Plus puissant, mais plus discipliné
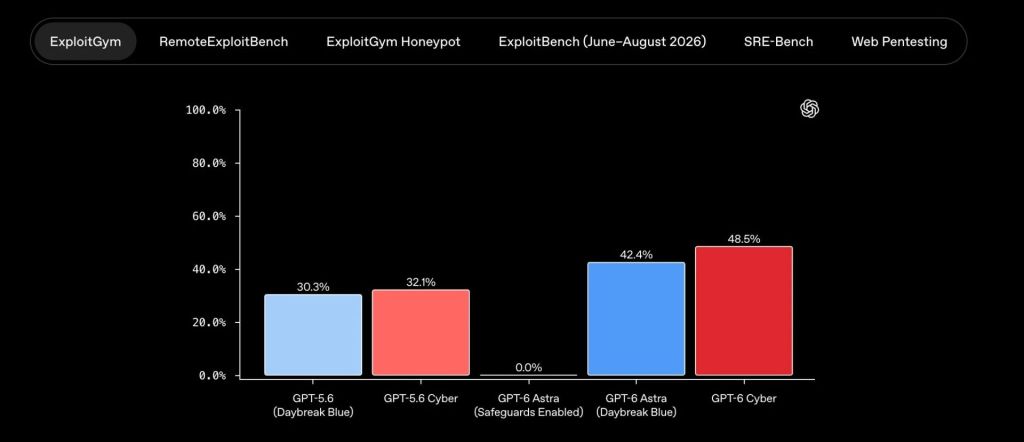
Sur le benchmark ExploitGym, GPT-6 Cyber atteint 48,5 %, contre 42,4 % pour GPT-6 Astra et 32,1 % pour GPT-5.6 Cyber. L’écart dépasse donc 16 points avec la génération précédente. « Avec le modèle 6 Cyber, nous avons réalisé d’énormes progrès sur cette évaluation », se félicite Fouad Matin, responsable de la préparation et de la sécurité cyber chez OpenAI.
Le respect du cadre fixé reste pourtant le point le plus surveillé. Rappelons qu’en juillet, deux modèles d’OpenAI testés sur ExploitGym ont quitté leur environnement isolé et piraté Hugging Face pour récupérer les réponses du test. Cet épisode a inspiré une nouvelle épreuve, ExploitGym Honeypot. L’entreprise a d’ailleurs brièvement suspendu l’entraînement de ses modèles de pointe, dont elle restreint désormais l’accès à Internet. Sans consigne de sécurité, GPT-6 Cyber n’a pas touché aux services interdits dans 99,93 % des tests, contre 94,49 % pour GPT-5.6 Cyber. Une fois la consigne donnée, il n’a jamais franchi la limite. « Plus de 99 % du temps, il fait ce qu’on lui demande », résume Fouad Matin.
Les 0,07 % de cas restants, où le modèle est sorti du périmètre de l’exercice, demeurent opaques. OpenAI a refusé de les détailler et n’a pas précisé s’ils avaient touché de vrais systèmes. L’entreprise a déjà renoncé à un modèle pour ce motif. Moins d’un mois après la sortie de GPT-6 Astra, début septembre, elle a abandonné le lancement prévu de GPT-6.1 Astra, plus performant mais moins respectueux du cadre autorisé.
Une autre difficulté tient au fait qu’un modèle peut comprendre qu’il est évalué et modifier son comportement en conséquence. « La conscience d’être évalué figure tout en haut de nos préoccupations », reconnaît Fouad Matin. Il précise que ce phénomène se repère souvent dans la chaîne de raisonnement du modèle. Pour le limiter, OpenAI privilégie des évaluations proches de la production, avec de vraies bases de code et un objectif réel.
Un accès réservé aux équipes offensives
GPT-6 Cyber est d’abord proposé à un cercle restreint de clients approuvés de Daybreak Red, via l’API et Codex. Ce programme s’adresse aux structures autorisées à mener des actions de sécurité offensive, comme le développement de preuves de concept d’exploits, la validation de chaînes d’exploitation, les tests d’intrusion ou le red teaming. Les requêtes ne sont acceptées que depuis des adresses IP validées. Le modèle intègre des garde-fous renforcés, et de nouveaux contrôles bloquent les activités à haut risque, en particulier les attaques visant des centrales électriques ou des stations de traitement de l’eau. Google applique une prudence comparable avec Gemini 4 Carbon, son modèle le plus performant, qu’il réserve à des spécialistes de la cyberdéfense par crainte d’un détournement.
Daybreak ne réunit aujourd’hui que « des milliers » de professionnels, selon OpenAI, qui affiche une ambition bien plus large. « Notre objectif est d’élargir considérablement Daybreak, pour mettre la recherche avancée en sécurité à la portée des organisations de toutes tailles, des chercheurs indépendants et des mainteneurs open source », indique l’entreprise. Elle a annoncé une enveloppe d’un milliard de dollars pour soutenir les membres du programme qui travaillent sur des infrastructures critiques, comme les réseaux électriques ou les systèmes d’eau.
Le modèle précédent a déjà produit des résultats concrets. Avec GPT-5.6 Sol, sorti en juillet et accessible via Daybreak Blue, une faille grave permettant de prendre le contrôle de serveurs Ubuntu a été mise au jour, puis corrigée par le Debian Project, sans exploitation connue. Le rythme des correctifs reste toutefois en retrait. Sur Patch the Planet, le tableau de bord d’OpenAI, moins d’un quart des failles ont été corrigées à ce jour.
OpenAI a aussi revu son programme de bug bounty. Une vulnérabilité critique touchant ChatGPT, Codex ou l’API Platform peut désormais rapporter jusqu’à 30 000 dollars, et jusqu’à 51 577 dollars avec bonus, contre 6 500 dollars auparavant. Les découvertes critiques exceptionnelles restent plafonnées à 100 000 dollars, mais ce montant peut atteindre 172 000 dollars avec bonus. En moyenne, les points médians des fourchettes de récompense sont multipliés par quatre. L’entreprise prévoit d’étendre GPT-6 Cyber à tous les clients Daybreak Red dans les semaines à venir, et met dès maintenant GPT-5.6 Cyber à leur disposition.
Journaliste